Product guidance
隐私优先的电话智能:如何处理敏感身份数据
了解隐私优先的电话号码数据隐私实践,涵盖安全的 POST 任务工作流、数据最小化以及子处理方治理。
本指南旨在帮助工程和数据团队通过异步批处理、安全载荷设计和严格的数据最小化原则,维护电话号码的数据隐私。
维护电话号码数据隐私需要在列表准确性与严格的数据最小化之间取得平衡。团队可以通过将原始电话号码与持续的内部查询解耦,并以基于文件的异步批处理工作流取代开放式查找来实现这一目标。隐私意识较强的架构不会将未加密的标识符通过 URL 查询字符串传递(因为访问日志会无限期存储这些字符串),而是通过 POST 端点提交结构化载荷。通过隔离的任务标识符跟踪操作、建立严格的列表保留策略,并认识到运营商或激活信号仅用于辅助审查而非验证个人身份,这些措施共同构建了一个可审计的、隐私优先的数据管道。
静态验证与运营商及激活智能
一项基础的隐私实践是将本地静态规范化与动态网络评估分离开来。静态验证根据标准编号计划、国家前缀结构和数学校验和来评估电话号码。由于此步骤在内部环境的内存中运行,因此不会向外部网络暴露任何个人数据。相比之下,更深层次的智能(如电话号码激活或运营商检测)则会评估网络属性。全球运营商检测返回的是运营路由上下文,而非作为用户身份查找功能。同样,电话验证仅确认激活信号,并不证明所有权,也不保证通话或短信投递能够成功。了解这些边界有助于团队在简单的路由或清理信号足以满足 CRM 维护需求时,避免收集侵入性的身份数据。
确保 API 传输安全:使用 POST 正文而非 URL 参数
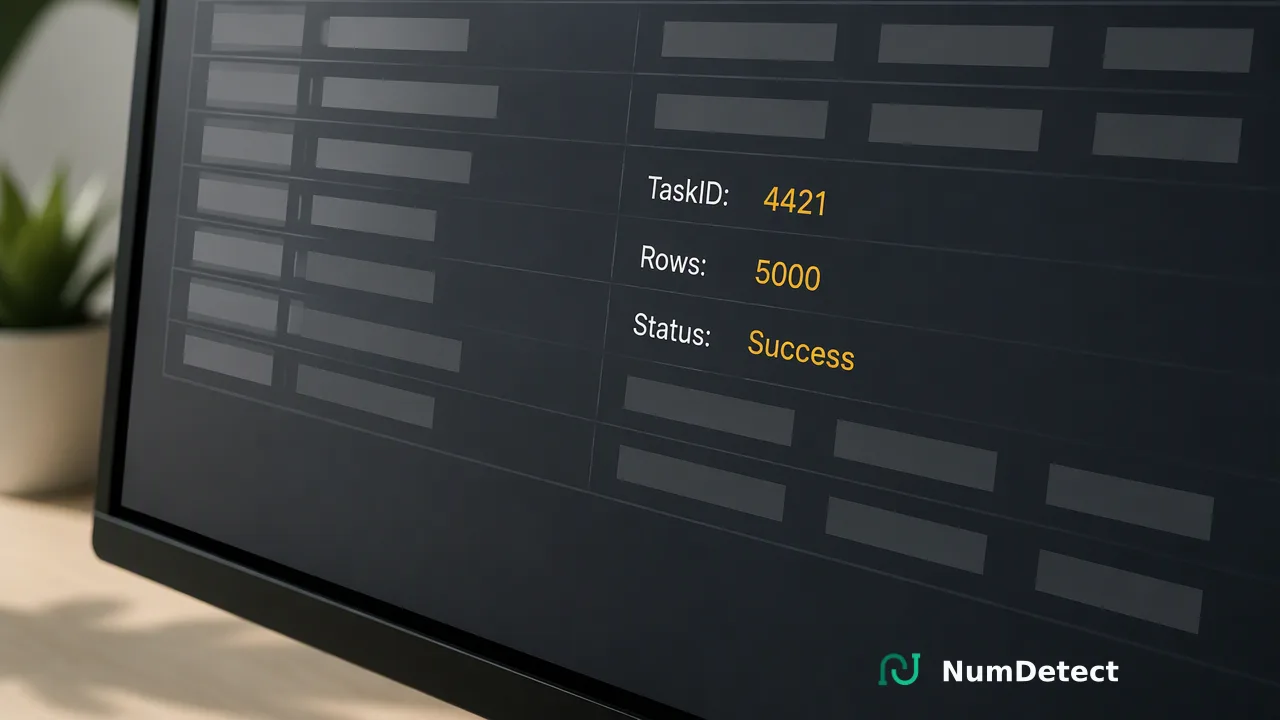
传输敏感标识符需要审慎的传输架构。联系人验证系统中的一个常见漏洞是将电话号码直接作为 URL 查询参数附加到 GET 端点。中间 Web 服务器、代理、CDN 边缘层和浏览器历史记录通常会以明文形式记录完整的 URL,从而造成不受控制的数据暴露。隐私意识较强的系统使用 POST 请求正文来摄取数据,以在传输边界内保持加密。在批处理架构中,工作负载通过结构化任务提交。例如,NumDetect 通过 POST /api/v1/bulk-tasks 处理 TXT 或 CSV 格式的文件,其中包含每行一个号码、总计 1,000 到 100,000 个号码的数据。提交后,系统通过 GET /api/v1/bulk-tasks/{id} 监控执行情况,通过不透明的任务标识符(而非查询原始客户号码)跟踪处理中、成功和失败等状态转换。
存储、日志记录和保留中的数据最小化
数据最小化要求系统仅保留运营任务严格必需的属性。应用程序日志应遮蔽电话号码,记录任务 ID、时间戳和行数等元数据,而非未屏蔽的数字。此做法可防止客户记录分散到通用的可观测性平台中。自动保留策略也必须管理已上传的数据集。在处理用于区域分析或细分的批量文件时,系统应建立自动生命周期,在输出结果被检索后删除原始文件。无限期保留原始文件会增加攻击面,且无法增加分析价值。将原始联系人文件的存储与产生的运营属性解耦,有助于组织遵守内部安全控制和外部隐私标准。
供应商治理与信号边界管理
隐私框架要求组织审计处理联系人记录的第三方,明确区分子处理方与独立数据控制者。在集成外部数据供应商时,团队必须确认第三方是在严格指令下处理记录,还是独立存储查询。合同应禁止供应商将提交的电话列表汇集到共享的丰富化图谱中。此外,内部治理必须规范团队如何应用返回的智能信号。诸如高价值用户标记或电子商务活动信号等专业指标,有助于受众排名、营销活动规划和 CRM 清理。在决策支持信号与个人身份记录之间保持清晰的分类边界,可保护组织免受不当数据画像的影响。
常见问题解答
异步批处理工作流如何改善电话号码数据隐私?
异步工作流通过在隔离的批次中处理联系人列表,而非执行持续的实时查询,最大限度地减少了网络暴露。系统将数据文件直接提交给专用任务端点,并通过非敏感的任务标识符轮询状态。这种结构使原始标识符远离持久的应用程序内存,隔离了处理作业,并帮助团队控制运营联系人数据在其基础设施中的确切生命周期。
在电话验证中,子处理方与独立数据控制者有何不同?
子处理方严格按照贵组织的直接合同指令处理联系人数据,以执行指定的处理任务(如格式化或运营商审查),且不会保留数据以供独立复用。独立控制者则自行决定其处理目的和数据治理规则。建立明确的供应商边界可以确认传入的电话智能信号是否保持机密,或者第三方是否会存储查询以进行独立建模。
团队应对上传的联系人文件应用哪些保留策略?
组织应强制执行自动删除策略,在异步处理完成后清除原始 CSV 或 TXT 任务文件。仅在检索作业状态(如处理中、成功或失败)所需的运营窗口内保留文件,可降低数据责任。团队应将返回的分析信号摄取到受保护的内部数据库中,并及时从云存储桶中删除临时的上传工件。
了解更多
选择符合您工作流下一步的产品信息。